Mobil PDKS’de Yetkilendirme ve Kullanıcı Güvenliği Nedir?
Mobil PDKS'de yetkilendirme ve kullanıcı güvenliği, kurumsal devam kontrol verilerinin yetkisiz erişimlerden, sahtekarlıklardan ve siber tehditlerden korunmasını sağlayan dijital güvenlik mimarisidir. Akıllı telefonlar ve mobil cihazlar üzerinden yürütülen personel takip süreçleri, şirketlere esneklik kazandırırken aynı zamanda kritik verilerin mobil ağlar üzerinden taşınmasına neden olmaktadır. Sabit geçiş kontrol sistemlerinden farklı olarak mobil platformlarda verilerin doğruluğunu ve gizliliğini temin etmek, çok katmanlı bir altyapı gerektirir. Türkiye genelinde İstanbul'daki finans merkezlerinden Anadolu'daki şantiyelere, lojistik ağlarından perakende şubelerine kadar her noktada kullanılan bu yapılar, saha takibi operasyonlarında veri bütünlüğünü garanti altına alır. Doğru kurgulanmış bir güvenlik protokolü, hangi kullanıcının hangi veriye erişebileceğini net sınırlarla çizerken kullanıcı güvenliği standartlarını en üst seviyeye taşır. Sonuç olarak kurumlar, mobil teknolojilerin sunduğu hız ve konfordan yararlanırken kurumsal bilgi varlıklarını ve çalışan verilerini tam koruma altına alırlar.
Mobil Sistemlerde Karşılaşılan Güvenlik ve Suistimal Riskleri
Mobil PDKS altyapılarında yeterli güvenlik önlemleri alınmadığı takdirde, işletmeler hem idari hem de finansal açıdan ciddi suistimallerle karşı karşıya kalabilmektedir. Cihaz konumu yanıltma uygulamaları, arkadaş yerine mesai başlatma girişimleri ve sahte QR kod kullanımı, şirketler için denetlenemeyen bir maliyet kaybı yaratmaktadır. Yetkisiz kişilerin yönetim panellerine erişmesi veya çalışanların birbirlerinin konum ve devam verilerini görmesi, kurumsal düzeyde bir veri ihlali riskini beraberinde getirir. Mobil cihazların çalınması veya kaybolması durumunda uygulama içindeki verilerin yetkisiz kişilerin eline geçmesi şüphesi, güvenlik açıklarının en başında yer almaktadır. Ayrıca zayıf parola politikaları ve şifrelenmemiş veri transferleri, siber saldırganların sisteme sızmasına ve çalışanların kişisel verilerini ele geçirmesine zemin hazırlar. Tüm bu tehditler, mobil devam kontrol sistemlerinde gelişmiş kimlik doğrulama ve yetkilendirme mekanizmalarının kullanılmasını zorunlu kılmaktadır.
Rol Bazlı Yetkilendirme (RBAC) ve Hiyerarşik Erişim Mimarisi
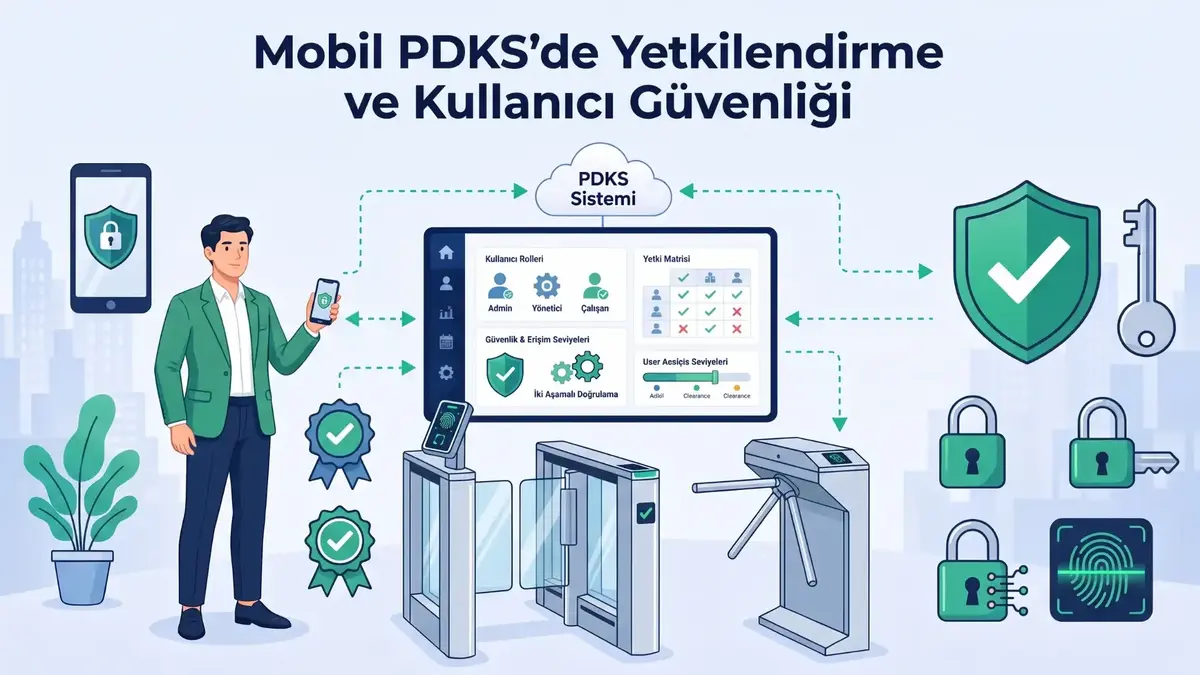
Mobil PDKS sistemlerinde yetkisiz veri erişimlerini engellemenin temel taşı, Rol Bazlı Erişim Kontrolü (RBAC) ilkelerine dayanan hiyerarşik yetkilendirme mimarisidir. Bu yapı sayesinde sistemdeki her kullanıcıya sadece görev tanımının gerektirdiği kadar veri erişim izni tanımlanarak erişim yetkisi sınırlandırılır. Saha çalışanı sadece kendi mesai geçmişini ve izin durumunu görebilirken; birim amiri yalnızca kendi ekibinin konum ve onay süreçlerini yönetebilir. İnsan kaynakları uzmanları ve üst yöneticiler ise tüm organizasyonu kapsayan rol yönetimi ekranları üzerinden stratejik raporlara erişim sağlarlar. Departman, şube, bölge veya proje bazlı kurgulanabilen bu yetki matrisi, çalışanların birbirlerinin hassas verilerini görmesini engelleyerek kurum içi veri gizliliğini temin eder. Esnek yetkilendirme altyapısı, organizasyonel şemadaki değişikliklere hızla adapte edilebilir ve yeni atanan amirlerin veya personelin yetkileri saniyeler içinde güncellenebilir.
Biyometrik Kimlik Doğrulama ve Canlılık Testleri
Kullanıcı güvenliğini cihaz seviyesinde en üst noktaya çıkaran yöntemlerin başında, yapay zeka destekli biyometrik kimlik doğrulama ve canlılık tespiti teknolojileri gelmektedir. Çalışan mobil uygulama üzerinden mesai başlatma butonuna bastığı an, cihaz kamerası üzerinden anlık yüz tanıma doğrulaması yapılarak sistemdeki biyometrik veri ile eşleştirme gerçekleştirilir. Ekran karşısındaki kişinin fotoğraf veya video ile sistemi aldatmasını önlemek adına gelişmiş canlılık testi algoritmaları devreye girer ve göz kırpma, baş hareketi gibi anlık jestler doğrulanır. Belirli şantiye veya geçici saha alanlarında ise konuma özel üretilen ve saniyeler içinde yenilenen dinamik QR kodlar kullanılır. Biyometrik doğrulama ile dinamik kod mekanizmalarının birlikte kullanılması, "arkadaş yerine kart okutma" veya cihazı bir başkasına vererek işlem yaptırma suistimallerini %100 oranında engelleyerek sahadan gelen verilerin mutlak doğruluğunu güvence altına alır.
GPS Doğrulaması ve Konum Manipülasyonunu Önleme Teknolojileri
Mobil PDKS'de sahadan gelen konum verilerinin güvenliği, en az kimlik doğrulama kadar kritik bir süreçtir. Kötü niyetli kullanıcıların cihazlarına yükledikleri sahte konum (Mock Location) uygulamaları ile kendilerini farklı adreste gösterme çabaları, gelişmiş gps doğrulaması filtreleri ile anında tespit edilir. Mobil uygulama, cihaz işletim sistemindeki sahte konum geliştirici modlarını ve kök dizin (Root/Jailbreak) müdahalelerini otomatik olarak algılayarak mesai kaydı açılmasını engeller. Harita üzerinde belirlenen görev alanı sınırlarını denetleyen sanal çit yani geofencing altyapısı, çalışanın sadece onaylanmış coğrafi sınırlar içerisindeyken işlem yapmasına izin verir. Tanımlı alan dışından yapılan işlemler yetkisiz kabul edilir ve yönetici paneline anlık güvenlik uyarısı düşer. Bu dinamik konum doğrulama ağı, sahadaki personelin gerçekten görev yerinde olduğunu matematiksel kesinlikle kanıtlayarak suistimal ihtimallerini tamamen ortadan kaldırır.
Veri Şifreleme Standartları ve Ağ Güvenliği
Mobil cihazlar ile merkezi sunucular arasındaki veri trafiğinin güvenliği, uluslararası kabul görmüş siber güvenlik ve şifreleme protokolleri ile sağlanmaktadır. Mobil PDKS uygulamaları, cihazdan sunucuya iletilen tüm konum, zaman ve kişisel verileri 256-bit veri şifreleme (AES-256) standartları ve SSL/TLS güvenli iletişim katmanları üzerinden aktarır. Ağ üzerinden geçen verilerin üçüncü şahıslar tarafından dinlenmesi veya değiştirilmesi (Man-in-the-Middle saldırıları) bu şifreleme kalkanı sayesinde imkansız hale getirilir. Mobil cihazın çalınması veya kaybolması durumunda verilerin güvenliğini korumak adına, uygulama içi veriler cihaz hafızasında açık halde tutulmaz ve güvenli iletişim protokolü standartlarıyla şifrelenerek saklanır. Ayrıca sisteme giriş yaparken kullanılan Çok Faktörlü Kimlik Doğrulama (MFA) ve SMS/E-posta doğrulama kodları, kullanıcı hesaplarının ele geçirilmesini önleyerek siber güvenlik savunmasını tamamlar.
Merkezi Yönetim ve COON S1 Yazılımı ile Bütünleşik Güvenlik
Farklı coğrafyalardaki saha ekiplerinin ve şubelerin güvenlik politikalarını tek bir merkezden yönetmek, büyük ölçekli kurumlar için hayati bir zorunluluktur. COON tarafından geliştirilen S1 merkezi yönetim platformu, mobil PDKS'den gelen tüm erişim ve yetki verilerini, merkez binadaki turnikeleri ve geçiş sistemlerini tek bir panelde birleştirir. S1 sisteminin sunduğu marka bağımsız altyapı, şirketlerin mevcut güvenlik donanımlarını değiştirmeden sahadaki mobil güvenlik protokollerini mevcut yapıyla entegre etmesine imkan tanır. Genel merkezdeki güvenlik ve İK yöneticileri, tüm kullanıcı hareketlerini, yetki ihlallerini ve şüpheli işlem denetimlerini merkezi panel üzerinden canlı olarak izleyebilirler. COON S1'in gelişmiş loglama ve denetim izi (Audit Trail) mimarisi, kimin ne zaman hangi veriye eriştiğini geriye dönük olarak saniyesi saniyesine raporlayarak eksiksiz bir kurumsal denetim mekanizması oluşturur.
KVKK ve GDPR Standartlarına Uygunluk Süreçleri
Mobil cihazlar üzerinden kişisel veri işlenmesi ve konum takibi yapılması, Kişisel Verilerin Korunması Kanunu (KVKK) ve Avrupa Genel Veri Koruma Tüzüğü (GDPR) ilkelerine titizlikle uyumu gerektirir. Yasalar gereği çalışanların mesai saatleri dışında kesintisiz izlenmesi kesinlikle yasak olduğundan, mobil PDKS yazılımlarında konum gizliliği esası temel alınır. Uygulama, personelin konum verisini yalnızca mesai başlatma, mola ve mesai bitirme butonlarına basıldığı anlık işlem saniyelerinde doğrular ve mesai saatleri dışında hiçbir izleme yapmaz. Sisteme dahil olan her çalışandan elektronik ortamda açık rıza onayları alınır ve aydınlatma metinleri şeffaflıkla sunulur. İşlenen tüm verilerin yasal saklama sürelerine uygun olarak korunması ve süresi dolan verilerin anonimleştirilerek silinmesi otomasyonla sağlanır. COON çözümleri, KVKK ve GDPR standartlarına %100 uyumlu yapısıyla işletmeleri hukuki yaptırımlardan korur.
Güvenli Mobil PDKS Kurulumunda ve Yönetiminde Dikkat Edilecekler
Mobil PDKS altyapısında uçtan uca kullanıcı güvenliği sağlamak, doğru teknik yapılandırma ve sürekli denetim adımlarıyla mümkündür. Kurulum aşamasında izlenmesi gereken temel güvenlik adımları şunlardır:
- Karmaşık Parola ve MFA Politikalarının Oluşturulması: Tüm kullanıcılar için güçlü şifre zorunluluğu ve iki faktörlü kimlik doğrulama mekanizmaları aktif edilmelidir.
- Geofencing ve Sahte Konum Engellemenin Yapılandırılması: Saha alanlarının harita koordinatları tanımlanmalı, sahte konum engelleyici güvenlik duvarı modülleri devreye alınmalıdır.
- Hiyerarşik Yetki Matrisinin Tanımlanması: COON S1 paneli üzerinden her unvan ve departman için detaylı erişim yetkileri sınırlandırılmalıdır.
- KVKK Metinlerinin ve Onaylarının Entegre Edilmesi: Mobil uygulama açılışına elektronik aydınlatma metinleri ve onay butonları eklenmelidir.
- Düzenli Güvenlik Sızma Testlerinin Yapılması: Mobil uygulamanın ve sunucu altyapısının siber saldırılara karşı direnci periyodik güvenlik testleriyle denetlenmelidir.
Sonuç
Mobil PDKS sistemlerinde yetkilendirme ve kullanıcı güvenliği, dijitalleşen insan kaynakları süreçlerinin sürdürülebilirliği için vazgeçilmez bir altyapı bileşenidir. Biyometrik doğrulama, GPS denetimi, şifrelenmiş veri aktarımı ve rol bazlı erişim kontrolünü bir araya getiren bu yapılar, kurumsal verilerinizi her türlü dahili ve harici tehdide karşı korur. Sahadaki ve şubelerdeki tüm güvenlik ve yetki süreçlerinin COON S1 gibi güçlü ve marka bağımsız bir platformla entegre yönetilmesi, kurumlara yüksek güvenlik standardı, tam yasal uyum ve belirgin bir maliyet tasarrufu kazandırır. Şirketinizin sahadaki iş gücü verilerini en yüksek güvenlik standartlarında korumak, KVKK uyumlu mobil takip altyapısına geçmek ve yetki karmaşasına son vermek için uzman ekibimizle dilediğiniz an iletişime geçebilirsiniz.