Turnike Sistemlerinde Anti-Passback ve Mantığı Nedir?
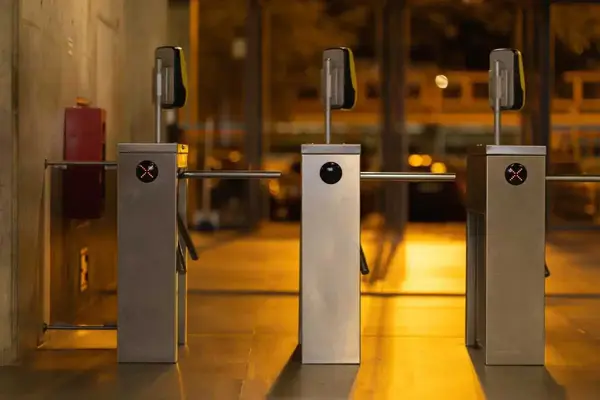
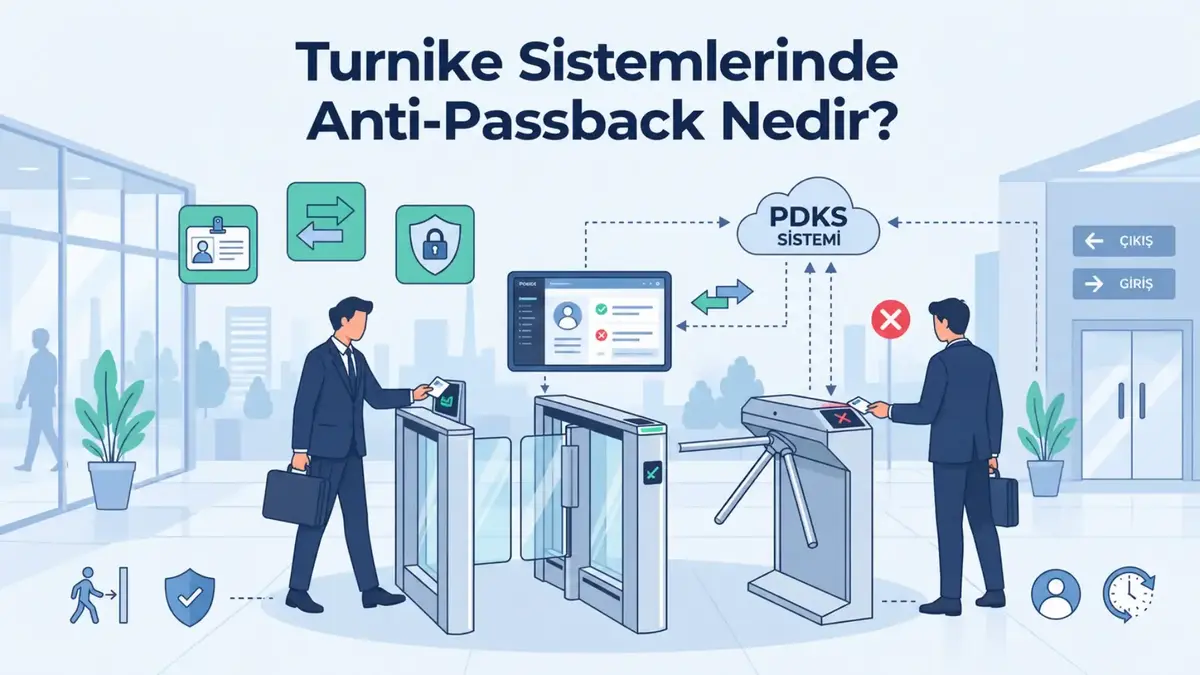
Turnike sistemlerinde Anti-Passback, aynı kart, biyometrik veri veya şifre ile arka arkaya iki kez giriş ya da iki kez çıkış yapılmasını engelleyen gelişmiş bir güvenlik protokolüdür. Geçiş kontrol altyapılarının temelini oluşturan bu mekanizma, bir personelin yetkilendirme aracını başka bir kişiye uzatarak tesise kaçak giriş yaptırmasını kesin olarak engeller. Mantığı son derece net bir kurala dayanmaktadır: Sistem kayıtlarında dışarıda görünen bir kullanıcı içeride kabul edilmez, içeride görünen bir kullanıcı ise tekrar giriş yapamaz. Türkiye genelinde plazalardan kamu binalarına, sanayi tesislerinden stadyumlara kadar pek çok alanda kullanılan bu yapı, geçiş kontrol süreçlerinde tam bir denetim sağlar. Turnikeye okutulan kartın verisi anında doğrulanarak kullanıcının durumu güncellenir ve arka arkaya geçiş denemeleri engellenir. Bu sayede işletmeler tesis sınırları içerisindeki güvenlik riski faktörlerini en aza indirerek bina güvenliğini matematiksel bir mantığa oturturlar.
Geleneksel Turnike Sistemlerinde Kart Paylaşımı ve Suistimal Riskleri
Anti-Passback kuralının uygulanmadığı geleneksel turnike sistemlerinde, kart paylaşımı ve peş peşe geçiş gibi suistimaller sıklıkla yaşanmaktadır. Bir personel turnikeden kartını okutup içeri girdikten sonra kartı turnikenin üstünden arkasındaki arkadaşına uzatabilir veya kapıyı tutarak yetkisiz kişilerin içeri girmesine izin verebilir. Bu durum, yetkisi olmayan kişilerin kritik alanlara erişmesine zemin hazırlayarak telafisi imkansız bir güvenlik açığı oluşturur. Benzer şekilde vardiya değişimlerinde çalışanların birbirlerinin yerine kart okutarak mesai başlatması veya erken çıkış yapması şirketler için ciddi bir maliyet kaybı yaratmaktadır. İçeride gerçekte kaç kişinin bulunduğunun bilinememesi, acil durumlarda ve tahliye anlarında kimin nerede olduğunu tespit etmeyi imkansız hale getirir. Tüm bu idari ve operasyonel aksaklıklar, modern geçiş kontrol sistemlerinde mantıksal doğrulama kurallarının kullanılmasını zorunlu kılmaktadır.
Anti-Passback Türleri: Hard, Soft, Timed ve Global Anti-Passback
İşletmelerin operasyonel ihtiyaçlarına ve güvenlik seviyelerine göre farklı Anti-Passback algoritmaları kurgulanabilmektedir. En katı güvenlik seviyesini temsil eden Hard Anti-Passback modelinde, kural ihlali yapan kart okutulduğunda turnike kanatları kesinlikle açılmaz ve geçişe izin verilmez. Soft Anti-Passback modelinde ise kural ihlali gerçekleştiğinde geçişe izin verilir ancak sistem anında güvenlik yöneticisinin paneline bir alarm kaydı düşürerek ihlali raporlar. Zamana dayalı çalışan Timed Anti-Passback mantığında, aynı kartın tekrar okunabilmesi için belirlenen bir sürenin geçmesi şart koşulur ve süre sınırı tamamlanmadan ikinci geçişe izin verilmez. En kapsamlı yapı olan Global Anti-Passback modelinde ise tesisteki tüm turnikeler, bariyerler ve kapı okuyucuları tek bir merkezden haberleşir. Böylece A bloktaki turnikeden giriş yapmayan bir personel, B bloktaki iç kapıdan geçiş yapamaz ve tesis içi hiyerarşik güvenlik tam anlamıyla sağlanır.
Biyometrik Entegrasyon ve Yüz Tanıma ile Çift Geçiş Engelleme
Anti-Passback protokolü sadece fiziksel kartlar veya şifreler ile sınırlı kalmayıp, günümüz modern biyometrik erişim teknolojileriyle de entegre çalışmaktadır. Turnikeler üzerine entegre edilen yüz tanıma kameraları ve parmak izi okuyucular, geçiş yapan kişinin kimliğini milisaniyeler içinde doğrulayarak sistemi tetikler. Kişi yüzünü okutup turnikeden geçtiği an, sistem ilgili personelin konumunu içeride olarak işaretler ve yüz tanıma kaydı üzerinden ikinci bir giriş denemesine izin vermez. Biyometrik verilerin taklit edilmesinin imkansızlığı ile Anti-Passback kuralının birleştirilmesi, kart devretme veya arkadaş yerine işlem yapma ihtimallerini tamamen ortadan kaldırır. Turnikelerdeki anlık canlılık testi algoritmaları sayesinde fotoğraf veya ekran görüntüsüyle geçiş denemeleri engellenir. Bu yüksek güvenlikli bileşim, yüksek güvenlik gerektiren veri merkezleri, askeri tesisler ve finans kurumları için sarsılmaz bir erişim kalkanı oluşturur.
Acil Durum Yönetimi, Tahliye ve Anti-Passback Sıfırlama (Reset)
Geçiş kontrol sistemlerinde güvenlik kadar hayati önem taşıyan bir diğer konu, yangın, deprem veya acil tahliye anlarında personelin bina içinde mahsur kalmamasıdır. Acil durum senaryoları devreye girdiğinde, yangın ihbar panellerinden gelen sinyalle tüm turnikeler serbest geçiş moduna geçer ve acil durum protokolü kapsamında Anti-Passback kuralı otomatik olarak askıya alınır. İnsanların binayı hızla terk etmesi sağlandıktan sonra, toplanma alanlarında yapılan sayımların doğru sonuç vermesi için sistemdeki konum kayıtlarının güncellenmesi gerekir. Yönetici paneli üzerinden tek bir tıkla uygulanan yetki sıfırlama veya Anti-Passback Reset işlemi sayesinde tüm kullanıcıların konum bilgileri dışarıda olarak eşitlenir. Bu sayede panik anlarında yaşanan hatalı konum kayıtları düzeltilir ve hayat normale döndüğünde turnike sistemleri güvenli şekilde yeniden çalışmaya başlar.
Bordro, PDKS ve ERP Sistemleri ile Anti-Passback Uyumu
Turnikelerdeki Anti-Passback kuralı, sadece fiziki güvenliği sağlamakla kalmaz, aynı zamanda şirketlerin personel devam kontrol (PDKS) ve bordro süreçlerinin doğruluğunu da doğrudan etkiler. Hatalı giriş ve çıkış kayıtlarının engellenmesi, ay sonlarında hesaplanan net çalışma sürelerinin ve fazla mesai verilerinin hatasız olmasını sağlar. Turnikeden süzülen zaman ve konum verileri, kullanılan bordro yazılımı ve ERP altyapılarına entegre edilerek manuel müdahaleleri tamamen ortadan kaldırır. SAP, Logo, Mikro gibi yaygın sistemlerle kurulan bu bağ sayesinde, çift kart okuma kaynaklı hatalı puantaj hesabı riski sıfırlanır. Çalışanların gerçek çalışma süreleri üzerinden hakedişlerinin hesaplanması, hem işletmenin işçilik bütçesini korur hem de İş Kanunu standartlarına tam uyumlu zamansal kayıtların oluşmasını sağlar.
Merkezi Yönetim ve COON S1 Yazılımı ile Bütünleşik Geçiş Kontrolü
Çok şubeli yapılarda veya geniş kampüs alanlarında Anti-Passback kurallarını tek bir merkezden yönetmek, kurumsal güvenlik mimarisinin vazgeçilmez bir parçasıdır. COON tarafından geliştirilen S1 merkezi yönetim platformu, turnikelerden, kapılardan ve bariyerlerden gelen tüm geçiş verilerini tek bir ekranda konsolide eder. S1 platformunun sunduğu marka bağımsız altyapı, şirketlerin mevcut turnike ve okuyucu donanımlarını değiştirmeden Global Anti-Passback kurallarını devreye almasına imkan tanır. Güvenlik yöneticileri, binadaki anlık kişi sayısını, ihlal denemelerini ve geçiş geçmişini merkezi panel üzerinden canlı olarak takip edebilirler. COON S1'in sunduğu gelişmiş loglama ve görsel raporlama araçları, geçiş kontrol süreçlerinin eksiksiz denetlenmesini sağlarken tesis içi disiplini en üst seviyeye çıkartır.
KVKK ve Kişisel Verilerin Korunması Standardı
Turnike sistemlerinde Anti-Passback takibi yapılırken toplanan geçiş, zaman ve biyometrik veriler, Kişisel Verilerin Korunması Kanunu (KVKK) ilkelerine uygun şekilde işlenmelidir. Geçiş kayıtlarının ve kişisel konum bilgilerinin yetkisiz kişilerin erişimine kapalı tutulması, kurumsal veri gizliliği standartlarının temel gereksinimidir. Turnike sistemlerinde işlenen tüm veriler şifreli veri tabanlarında saklanmalı ve erişim yetkileri rol bazlı olarak kurgulanmalıdır. Çalışanlardan geçiş kontrol altyapısı kurulurken gerekli açık rıza onayları alınmalı ve aydınlatma metinleri şeffaflıkla sunulmalıdır. Verilerin saklanma süreleri sona erdiğinde otomatik anonimleştirme veya silme süreçleri çalıştırılmalıdır. COON çözümleri, KVKK ve GDPR normlarına %100 uyumlu yapısıyla işletmeleri hukuki yaptırımlardan korurken kurumsal güvenilirliği de pekiştirir.
Turnike Sistemlerinde Anti-Passback Kurulumunda Dikkat Edilecekler
Bir tesiste Anti-Passback protokolünün sorunsuz şekilde çalışması, doğru teknik planlama ve adımların eksiksiz kurgulanmasıyla mümkündür. İdeal bir kurulum sürecinde dikkat edilmesi gereken temel teknik adımlar şunlardır:
Geçiş noktalarının fiziksel mimarisi analiz edilerek giriş ve çıkış turnikelerinin alan yönleri net bir şekilde belirlenmelidir. Cihazlar arasındaki veri iletişim hızı ve ağ altyapısı kontrol edilerek kesintisiz sistem entegrasyonu sağlanmalıdır. COON S1 merkezi yazılımı üzerinden binanın güvenlik seviyesine uygun Anti-Passback türü (Hard, Soft veya Timed) seçilerek yetki matrisleri tanımlanmalıdır. Acil durum yangın panelleri ile turnike tetik mekanizmaları arasındaki fiziksel bağlantılar test edilerek tahliye senaryoları doğrulanmalıdır. Şirket çalışanlarına ve ziyaretçilere turnike kullanım kuralları hakkında bilgilendirmeler yapılarak kart paylaşımının önüne geçilmelidir. Son aşamada canlı testler gerçekleştirilerek kural ihlallerinde sistemin verdiği tepkiler denetlenmeli ve devreye alma işlemi tamamlanmalıdır.
Sonuç
Turnike sistemlerinde Anti-Passback teknolojisi, fiziki geçiş kontrolünü karmaşık ve suistimale açık bir süreç olmaktan çıkarıp tam korumalı bir güvenlik modeline dönüştürür. Çift geçiş engelleme, biyometrik doğrulama ve merkezi kontrol altyapısını birleştiren bu yapı, tesis içerisindeki insan trafiğini kusursuz şekilde yönetir. Sahadaki ve binalardaki tüm geçiş noktalarının COON S1 gibi güçlü ve marka bağımsız bir platformla entegre yönetilmesi, kurumlara yüksek güvenlik standardı, tam şeffaflık ve belirgin bir maliyet tasarrufu kazandırır. Şirketinizin tesis güvenliğini en üst seviyeye çıkarmak, kart paylaşım suistimallerini engellemek ve COON S1 altyapısıyla tanışmak için uzman ekibimizle dilediğiniz an iletişime geçebilirsiniz.