Turnike Sistemlerinde Bölge Bazlı Erişim Kontrolü Nedir?
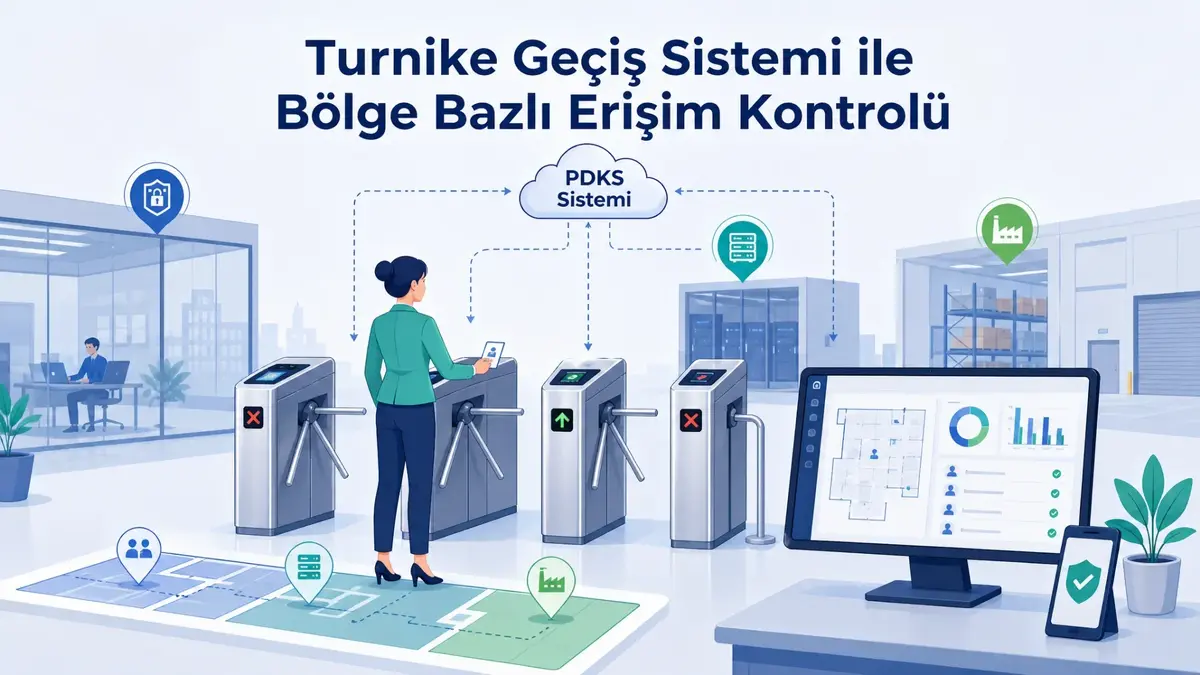
Turnike geçiş sistemlerinde bölge bazlı erişim kontrolü, işletme içerisindeki farklı alanlara giriş yetkilerinin kullanıcıların görevlerine, sorumluluklarına ve güvenlik seviyelerine göre düzenlenmesini sağlayan bir yöntemdir. Büyük ölçekli tesislerde bütün çalışanların aynı bölümlere erişmesi gerekli olmadığı için farklı alanlara özel yetkilendirme kuralları oluşturulabilir. Örneğin üretim personelinin yalnızca çalışma alanına, yönetim kadrosunun idari bölümlere ve teknik ekibin bakım noktalarına erişmesi sağlanabilir. Bu yaklaşım, bölge bazlı erişim kontrolü sayesinde fiziksel güvenliği daha planlı bir yapıya dönüştürür. Kullanıcıların erişebileceği alanlar, ilgili turnikeler ve kimlik doğrulama cihazları üzerinden kontrol edilir. Çalışan kartını okuttuğunda sistem, kişinin ilgili bölgeye giriş yetkisi bulunup bulunmadığını değerlendirir. Yetki doğrulandıktan sonra geçişe izin verilirken yetkisiz talepler reddedilebilir. Böylece alan bazlı yetkilendirme, yalnızca bina girişinde değil, tesis içerisindeki farklı güvenlik noktalarında da uygulanabilir. Bu yöntem özellikle fabrikalar, hastaneler, lojistik merkezleri ve çok katlı kurumsal yapılarda güvenlik süreçlerinin daha düzenli yönetilmesine yardımcı olur.
Bölge Bazlı Turnike Yetkilendirmesi Nasıl Çalışır?
Bölge bazlı turnike yetkilendirmesinin temelinde, fiziksel alanların ayrı güvenlik bölgeleri olarak tanımlanması ve kullanıcıların bu bölgelere erişim izinlerinin belirlenmesi bulunur. Sistem yöneticisi öncelikle tesis içerisindeki geçiş noktalarını belirler ve ilgili turnikeleri tanımlanan bölgelere bağlar. Ardından kullanıcılar veya personel grupları için hangi alanlara giriş yapılabileceğini gösteren yetki kuralları oluşturulur. Bir çalışan turnike okuyucusuna kartını okuttuğunda erişim kontrol yazılımı, kullanıcının kimlik bilgisini ve ilgili geçiş noktasına ait yetkilerini değerlendirir. Kullanıcının geçiş izni bulunuyorsa turnike mekanizması açılır ve işlem, sistemin özelliklerine bağlı olarak kayıt altına alınır. Yetki bulunmadığında ise geçiş engellenebilir ve olay bilgisi yönetim paneline aktarılabilir. Bu şekilde otomatik geçiş denetimi, güvenlik personelinin her giriş talebini manuel olarak değerlendirmesine duyulan ihtiyacı azaltır. Ancak bütün kullanıcıların aynı erişim seviyesinde tanımlanması, bölge bazlı kontrolün etkinliğini düşürebilir. Bu nedenle bölge tanımları, kullanıcı grupları ve geçiş izinleri işletmenin gerçek organizasyon yapısına uygun biçimde oluşturulmalıdır.
Farklı Güvenlik Bölgeleri Nasıl Oluşturulur?
Bir işletmede bölge bazlı erişim kontrolünün uygulanabilmesi için öncelikle fiziksel alanların güvenlik gereksinimlerine göre sınıflandırılması gerekir. Ana girişler, ortak kullanım alanları, personel bölümleri, teknik odalar ve kritik çalışma noktaları farklı erişim seviyelerinde değerlendirilebilir. Örneğin bir fabrikanın idari ofisleri standart personel erişimine açık olabilirken üretim alanları ve özel ekipman odaları için ek yetkilendirme gerekebilir. Bu süreçte güvenlik bölgesi tanımlama, yalnızca alanların isimlendirilmesini değil, hangi kullanıcıların hangi geçiş noktalarını kullanabileceğinin belirlenmesini de kapsar. Bölge sınırları oluşturulurken turnike yerleşimi, alternatif kapılar ve kullanıcıların günlük hareket güzergâhları dikkate alınmalıdır. Özellikle bir alana birden fazla noktadan erişilebiliyorsa bütün girişlerin aynı güvenlik politikası kapsamında değerlendirilmesi önemlidir. Ayrıca erişim seviyesi planlaması, iş süreçlerini gereksiz şekilde zorlaştırmadan güvenlik ihtiyaçlarını karşılayacak biçimde hazırlanmalıdır. Kullanıcıların görevleri dışında kalan alanlara erişiminin sınırlandırılması, işletme içerisindeki yetkisiz hareketlerin azaltılmasına yardımcı olur. Böylece tesisin farklı bölümlerinde tutarlı ve yönetilebilir bir geçiş kontrol yapısı oluşturulabilir.
Departmanlara Göre Personel Erişim Yetkileri Nasıl Belirlenir?
Kurumsal işletmelerde çalışanların görev tanımları, erişmeleri gereken alanların belirlenmesinde önemli rol oynar. İnsan kaynakları, muhasebe, üretim, depo ve teknik servis departmanlarının günlük çalışma alanları birbirinden farklı olabilir. Bölge bazlı turnike sistemleri, çalışanların departmanlarına göre gruplandırılmasını ve bu gruplara uygun erişim izinleri tanımlanmasını sağlar. Örneğin depo personeline stok bölümlerine geçiş yetkisi verilirken muhasebe çalışanlarının yalnızca idari alanlara erişmesi sağlanabilir. Böylece departman bazlı yetkilendirme, işletmenin organizasyon yapısıyla uyumlu bir güvenlik düzeni oluşturur. Yeni işe başlayan çalışanlar ilgili kullanıcı grubuna eklenebilir ve görev değişikliği yaşayan personelin erişim izinleri güncellenebilir. Grup bazlı yönetim sayesinde her çalışan için bütün geçiş noktalarının ayrı ayrı tanımlanmasına duyulan ihtiyaç azaltılabilir. Bununla birlikte personel erişim yetkileri düzenli aralıklarla gözden geçirilmelidir. Özellikle işten ayrılan çalışanların veya farklı departmanlara geçen personelin eski erişim haklarının devam etmesi güvenlik riski oluşturabilir. Yetkilerin güncel tutulması, bölge bazlı erişim kontrolünün etkinliğini korumasına yardımcı olur.
Üretim, Depo ve Kritik Alanlarda Bölgesel Geçiş Kontrolü
Üretim tesisleri ve lojistik merkezlerinde bazı çalışma alanları, kullanılan ekipmanlar veya gerçekleştirilen işlemler nedeniyle özel güvenlik önlemleri gerektirebilir. Makine odaları, elektrik sistemlerinin bulunduğu bölümler, kimyasal depolama alanları ve yüksek değerli ürünlerin saklandığı noktalar kontrollü erişim gerektiren alanlara örnek gösterilebilir. Turnike sistemleri, uygun geçiş kontrol altyapısıyla birlikte kullanıldığında kritik alan güvenliği için ek bir kontrol mekanizması oluşturabilir. Örneğin belirli bir üretim bölümüne yalnızca ilgili görevi yerine getiren çalışanların erişmesine izin verilebilir. Bu uygulama, gerekli yetkiye sahip olmayan kişilerin riskli bölgelere girişini sınırlandırmaya yardımcı olur. Ayrıca farklı bölgelere ait geçiş kayıtlarının tutulması, güvenlik olaylarının incelenmesi açısından fayda sağlayabilir. Bununla birlikte yetkisiz alan girişlerinin önlenmesi, yalnızca turnike kurulumu ile tamamlanan bir güvenlik uygulaması değildir. Riskli alanlarda çalışan eğitimleri, makine güvenliği önlemleri ve iş sağlığı prosedürleri de uygulanmalıdır. Turnikelerin malzeme taşıma yollarını veya acil tahliye güzergâhlarını engellemeyecek biçimde konumlandırılması gerekir. Böylece bölgesel geçiş kontrolü, işletmenin genel güvenlik yaklaşımını destekleyen bir çözüm olarak kullanılabilir.
Ziyaretçi ve Taşeronlar İçin Bölge Bazlı Yetkilendirme
İşletmelere gelen ziyaretçiler, tedarikçiler, bakım ekipleri ve taşeron çalışanlar genellikle tesisin yalnızca belirli bölümlerine erişim ihtiyacı duyar. Bu kişilere bütün alanlar için geçiş izni verilmesi, gereksiz güvenlik riskleri oluşturabilir. Bölge bazlı yetkilendirme, geçici kullanıcıların yalnızca ziyaret veya görev amaçlarına uygun alanlara erişebilmesini sağlar. Örneğin toplantı için gelen bir ziyaretçinin yalnızca resepsiyon ve toplantı katına geçmesine izin verilebilirken bakım ekibine belirli teknik alanlar için yetki tanımlanabilir. Bu yöntem sayesinde ziyaretçi erişim kontrolü, kullanıcıların tesis içerisindeki hareketlerini daha düzenli yönetmeye yardımcı olur. QR kod veya geçici ziyaretçi kartı gibi doğrulama yöntemleri, uygun sistemlerde bölgesel erişim izinleriyle ilişkilendirilebilir. Ayrıca kullanıcıların yetkileri belirli tarihler veya saatlerle sınırlandırılarak geçici bölge yetkilendirmesi uygulanabilir. Böylece ziyaret veya görev süresi tamamlanan kişilerin erişim izinleri otomatik olarak sona erdirilebilir. Ancak fiziksel geçiş izninin tanımlanması, gerekli güvenlik bilgilendirmelerinin yerine geçmez. Özellikle riskli çalışma alanlarına erişecek kişilerin ilgili iş güvenliği kuralları hakkında bilgilendirilmesi ve gerektiğinde refakatçi eşliğinde hareket etmesi sağlanmalıdır.
Anti-Passback ile Bölgeler Arası Geçiş Güvenliği
Bölge bazlı erişim kontrolünde güvenliği destekleyen özelliklerden biri de anti-passback uygulamasıdır. Bu özellik, aynı kimlik doğrulama bilgisinin belirlenen giriş ve çıkış sırasına aykırı biçimde kullanılmasını sınırlandırmak amacıyla tasarlanmıştır. Örneğin bir çalışanın kartıyla güvenlik bölgesine giriş yaptıktan sonra çıkış kaydı oluşturmadan aynı kartla yeniden giriş yapılması engellenebilir. Bu sayede anti-passback kontrolü, kartların başka kişilere verilerek tekrar kullanılmasından kaynaklanan bazı güvenlik risklerinin azaltılmasına yardımcı olur. Bölgesel anti-passback uygulamalarında kullanıcının hangi güvenlik alanında bulunduğu, kayıtlı geçiş hareketleri üzerinden değerlendirilebilir. Böylece farklı turnikeler arasında belirlenen geçiş sıralarının takip edilmesi mümkün olabilir. Özellikle kontrollü laboratuvarlar, kurumsal kampüsler ve özel erişim gerektiren alanlarda bölgeler arası geçiş takibi güvenlik politikalarını destekleyebilir. Ancak bu özellik bütün turnike sistemlerinde standart olarak bulunmaz ve kullanılabilmesi için uygun yazılım ile donanım altyapısı gerekir. Ayrıca kullanıcıların kart okutmadan geçiş yapması veya kayıt dışı çıkış gerçekleştirmesi durumunda sistem verileri hatalı görünebilir. Bu nedenle anti-passback kuralları hazırlanırken kullanıcı hareketleri, alternatif geçiş noktaları ve acil durum senaryoları dikkatle değerlendirilmelidir.
Merkezi Yazılım ile Bölge Bazlı Erişim Yönetimi
Birden fazla binaya, kata veya üretim alanına sahip işletmelerde geçiş yetkilerinin ayrı ayrı yönetilmesi operasyonel zorluklar oluşturabilir. Merkezi erişim kontrol yazılımları, farklı noktalarda bulunan uyumlu turnike sistemlerinin ortak bir yönetim altyapısı üzerinden takip edilmesini sağlar. Bu tür sistemlerde kullanıcı grupları, güvenlik bölgeleri ve erişim izinleri tek bir yapı içerisinde değerlendirilebilir. COON Technology'nin S1 yazılımı, uygun cihaz ve entegrasyon altyapılarıyla birlikte merkezi geçiş kontrolü ihtiyaçlarına yönelik çözümler sunar. Böylece farklı departmanlara veya lokasyonlara ait erişim politikalarının ortak bir sistem üzerinden yönetilmesi mümkün olabilir. Örneğin bir çalışanın görev yeri değiştiğinde erişim izinleri ilgili bölgelere göre yeniden düzenlenebilir. Bunun yanında bölgesel geçiş kayıtları kullanılarak belirli alanlara yapılan giriş ve çıkış hareketleri incelenebilir. Merkezi yönetim yaklaşımı, farklı noktalarda tutarlı güvenlik kurallarının uygulanmasına yardımcı olurken kullanıcı yetkilerinin güncel tutulmasını kolaylaştırır. Ancak sistemin sağlayabileceği işlevler kullanılan cihazların ve yazılım sürümünün teknik özelliklerine bağlıdır. Bu nedenle bölge tanımlama, yetkilendirme ve raporlama ihtiyaçlarının proje öncesinde doğrulanması önemlidir.
Bölge Bazlı Geçiş Kontrolü Kurulurken Nelere Dikkat Edilmeli?
Bölge bazlı turnike geçiş sistemi kurulmadan önce tesisin fiziksel yapısı, kullanıcı grupları ve güvenlik gereksinimleri ayrıntılı biçimde değerlendirilmelidir. Öncelikle hangi alanların kontrollü erişim gerektirdiği belirlenmeli ve bu alanlara ulaşan bütün giriş noktaları analiz edilmelidir. Bir güvenlik bölgesine turnike dışında kontrolsüz kapılardan erişilebilmesi, sistemin etkinliğini azaltabilir. Bu nedenle bölgesel güvenlik planlaması yapılırken turnikeler, kartlı kapılar ve diğer geçiş noktaları birlikte ele alınmalıdır. Ayrıca personel görevleri, ziyaretçi hareketleri ve geçici erişim ihtiyaçları dikkate alınarak uygun kullanıcı grupları oluşturulmalıdır. Geçiş kayıtlarının güvenilir biçimde tutulması için cihaz bağlantıları, ağ altyapısı ve veri yönetimi süreçleri kontrol edilmelidir. Bunun yanında acil tahliye güvenliği bölge bazlı yetkilendirmeden bağımsız olarak sağlanmalıdır. Yangın veya diğer acil durumlarda insanların güvenli çıkışını engelleyecek erişim kısıtlamaları uygulanmamalıdır. Kurulum tamamlandıktan sonra farklı kullanıcı gruplarıyla geçiş testleri yapılması, yetkilerin doğru çalıştığının doğrulanmasına yardımcı olur. Düzenli bakım ve erişim yetkilerinin belirli aralıklarla gözden geçirilmesi ise sistemin uzun vadeli güvenilirliğini destekler.
Sonuç
Turnike geçiş sistemi ile bölge bazlı erişim kontrolü, işletmelerin farklı alanlara yönelik güvenlik politikalarını kullanıcı yetkileriyle ilişkilendirmesini sağlayan önemli bir uygulamadır. Departmanlara özel geçiş izinleri, kritik alanların korunması, ziyaretçi hareketlerinin sınırlandırılması ve farklı güvenlik bölgelerinin merkezi olarak yönetilmesi bu yaklaşımın başlıca kullanım alanlarıdır. Doğru yapılandırılan bölge bazlı turnike sistemleri, yetkisiz alan girişlerini azaltmaya ve geçiş hareketlerinin daha düzenli takip edilmesine yardımcı olabilir. Anti-passback gibi ek güvenlik özellikleri, uygun altyapılarda erişim kurallarının daha kapsamlı uygulanmasını destekleyebilir. COON Technology'nin geçiş kontrol çözümleri ve S1 yazılımı, merkezi erişim yönetimi gereksinimlerine yönelik teknolojiler arasında değerlendirilebilir. Bununla birlikte her tesisin fiziksel yapısı, departman düzeni ve güvenlik gereksinimleri farklı olduğu için bölge tanımları işletmeye özel hazırlanmalıdır. Kullanıcı yetkilerinin doğru belirlenmesi, geçiş noktalarının uygun konumlandırılması ve acil durum düzenlemelerinin korunması, sistemin etkili kullanılmasında belirleyici rol oynar. Böylece işletmeler, fiziksel güvenlik süreçlerini daha kontrollü ve yönetilebilir bir yapıya dönüştürebilir.